

هل لديك أخبار لمشاركتها مع صناعة الفعاليات؟
أرسل بياناً صحفياً أو تلميحاً بقصة وتواصل مع آلاف المهنيين في مجال الفعاليات.
تواصل معنا→المزيد في Cybersecurity, Cryptography & Digital Trust
The Hacker News
Apple Patches CoreGraphics Flaw Possibly Exploited in Targeted Attacks
The Hacker News
Kiteworks Fixes Critical Flaw Found During Nine-Hour Precautionary Shutdown
The Hacker News
101 Malicious npm Packages Add Developers' WhatsApp Accounts to Groups Without Consent
The Hacker News
Hackers Use NeedyMantis to Maintain Long-Term Access in Breached Networks
The Hacker News
Russia's Star Blizzard Targets 100+ Organizations With Fake Event Invites to Deliver Backdoor
The Hacker News
Dutch Police Arrest 24-Year-Old Amsterdam Man in ShinyHunters Investigation
رؤى ذات صلة
 Advanced manufacturing and industrial AI
Dark Factories and Robotics
How China turned automated factories and humanoid robots into a single industrial machine — and where the opportunities are opening.
9 min read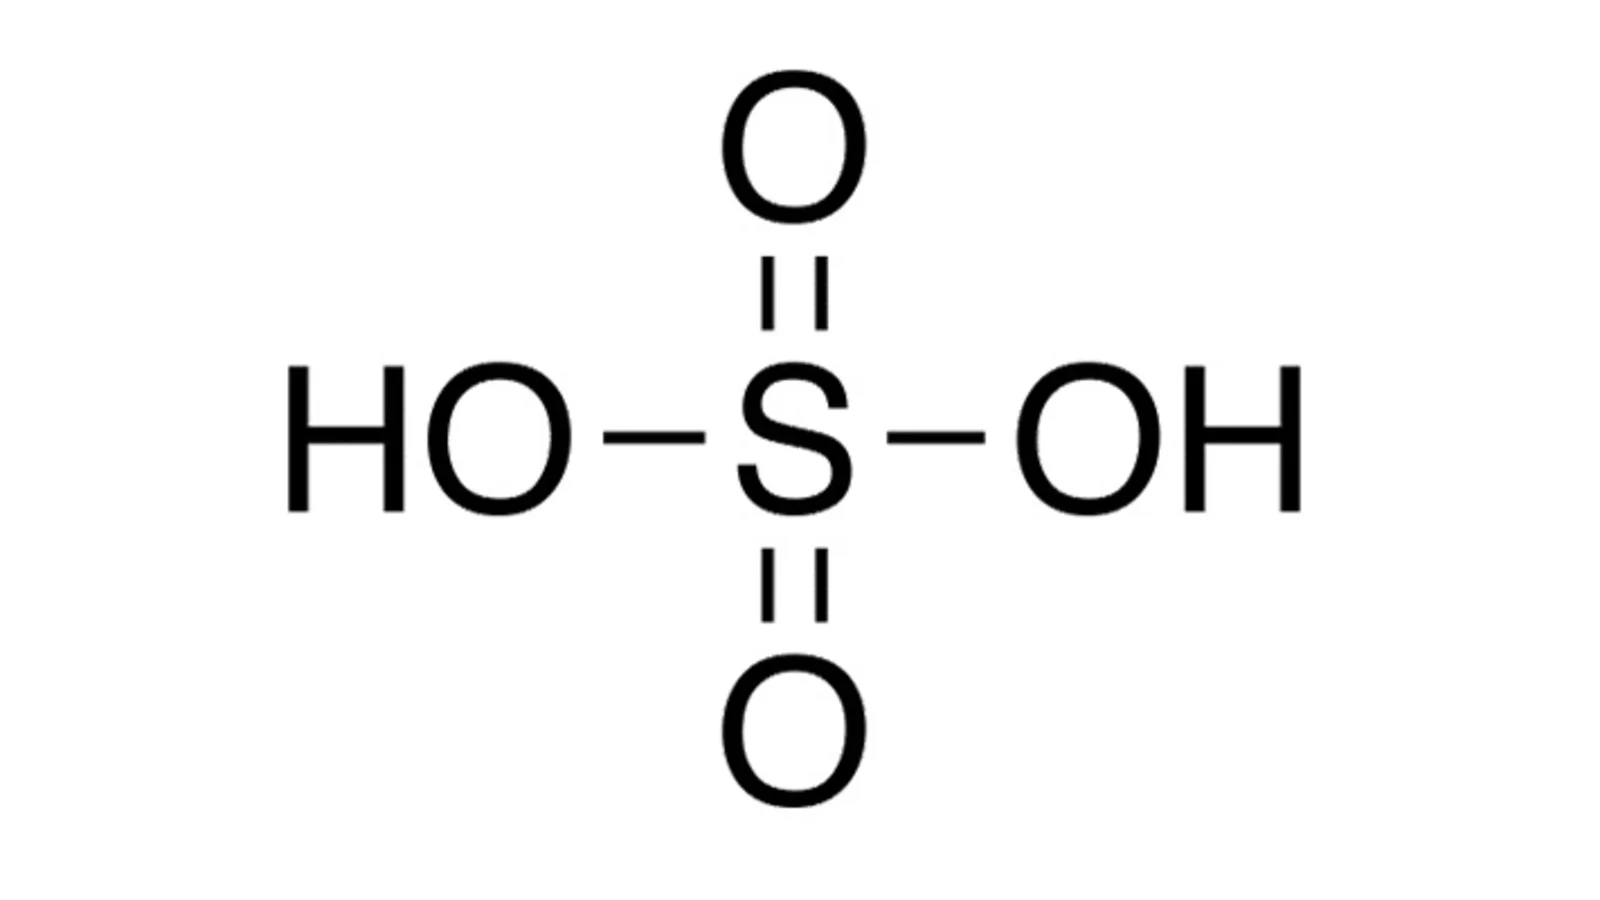 Smart agriculture and food technology
Sulfuric Acid: The Hidden Chemical Connecting Food, Metals, Clean Energy and Industrial Power
Sulfuric acid is the hidden chemical linking energy, fertiliser, food security, copper, nickel, batteries, semiconductors and water. As sulfur supply tightens, executives must track the industrial connections shaping clean technology, agriculture and global resilience.
12 min read
The Dollar System Is Being Exposed as the World’s Financial Chokepoint — and Countries Are Learning to Route Around It
The dollar still dominates global finance. But sanctions, frozen reserves, tariffs, gold repatriation, BRICS payment plans and rising geopolitical tension are forcing governments to ask a harder question: how much national security should depend on another country’s financial system?
17 min read